แจ้งเตือนความปลอดภัย PBX เร่งอัปเกรด P-Series V26.1 GA ป้องกัน Toll Fraud
Categories · Cloud PBX
Yeastar ออกประกาศแจ้งเตือนด้านความปลอดภัยระดับวิกฤต (Critical) หลังพบว่าผู้ไม่หวังดีกำลังใช้เทคนิคการโจมตีขั้นสูง เพื่อเจาะเข้าสู่ระบบ IP PBX ผ่าน Public IP และพอร์ตที่เปิดให้เข้าถึงจากภายนอก โดยมีเป้าหมายเพื่อเข้าสู่ระบบจัดการ PBX โดยไม่ได้รับอนุญาต และนำระบบไปใช้โทรออกโดยทุจริต (Toll Fraud) ซึ่งอาจสร้างความเสียหายทางการเงินให้กับองค์กรอย่างมาก
เพื่อป้องกันความเสี่ยงดังกล่าว จึงแนะนำให้ผู้ใช้งาน
P-Series Software Edition (PSE)
P-Series Appliance Edition (PAE)
P-Series Cloud Edition (PCE)
อัปเกรดเป็นเวอร์ชัน P-Series V26.1 GA โดยเร็วที่สุด ซึ่งมาพร้อมการปรับปรุงความปลอดภัยเพื่อป้องกันช่องทางการโจมตีที่ตรวจพบ
จากประกาศของ Yeastar พบว่าแฮกเกอร์มีการพัฒนารูปแบบการโจมตีให้ซับซ้อนมากขึ้น โดยใช้เครื่องมืออัตโนมัติสแกนหา Public IP และพอร์ตที่เกี่ยวข้องกับระบบ PBX เพื่อค้นหาระบบที่สามารถเข้าถึงได้จากอินเทอร์เน็ต
เมื่อพบเป้าหมาย ผู้โจมตีจะพยายามเข้าสู่ PBX Management Portal โดยไม่ได้รับอนุญาต หากสามารถเข้าถึงระบบได้สำเร็จ อาจนำระบบ PBX ไปใช้โทรออกไปยังหมายเลขต่าง ๆ โดยเจ้าของระบบไม่ทราบ ส่งผลให้เกิดค่าโทรศัพท์ที่ไม่ได้เกิดจากการใช้งานจริงขององค์กร หรือที่เรียกว่า Toll Fraud
ความเสียหายที่อาจเกิดขึ้น ได้แก่
-
เกิดค่าใช้จ่ายจากการโทรออกโดยไม่ได้รับอนุญาต
-
องค์กรอาจสูญเสียเงินจำนวนมากจากการถูกนำระบบไปใช้โทรออก
-
การให้บริการโทรศัพท์ขององค์กรอาจได้รับผลกระทบ
-
เพิ่มความเสี่ยงด้านความปลอดภัยของระบบสื่อสารภายในองค์กร
ระบบ Yeastar รุ่นใดได้รับผลกระทบ?
ผลิตภัณฑ์ที่อยู่ในกลุ่มเสี่ยง ได้แก่
-
P-Series Software Edition (PSE)
-
P-Series Appliance Edition (PAE)
-
P-Series Cloud Edition (PCE)
ระบบที่มีความเสี่ยงสูงเป็นพิเศษ
-
ระบบ PSE ที่ติดตั้งบน Public Cloud และกำหนดให้ใช้ Public IP Address โดยตรง
-
ระบบที่ติดตั้งบน Public Cloud แต่ไม่มีการตั้งค่า Firewall เพื่อควบคุมการเข้าถึงอย่างเข้มงวด
-
ระบบ PBX ที่ใช้หมายเลข Extension เป็น Username สำหรับเข้าสู่ PBX Management Portal
หมายเหตุ: ระบบ S-Series VoIP PBX ไม่ได้รับผลกระทบจากความเสี่ยงนี้ ผู้ใช้งานจึงไม่จำเป็นต้องดำเนินการเพิ่มเติมตามประกาศฉบับนี้
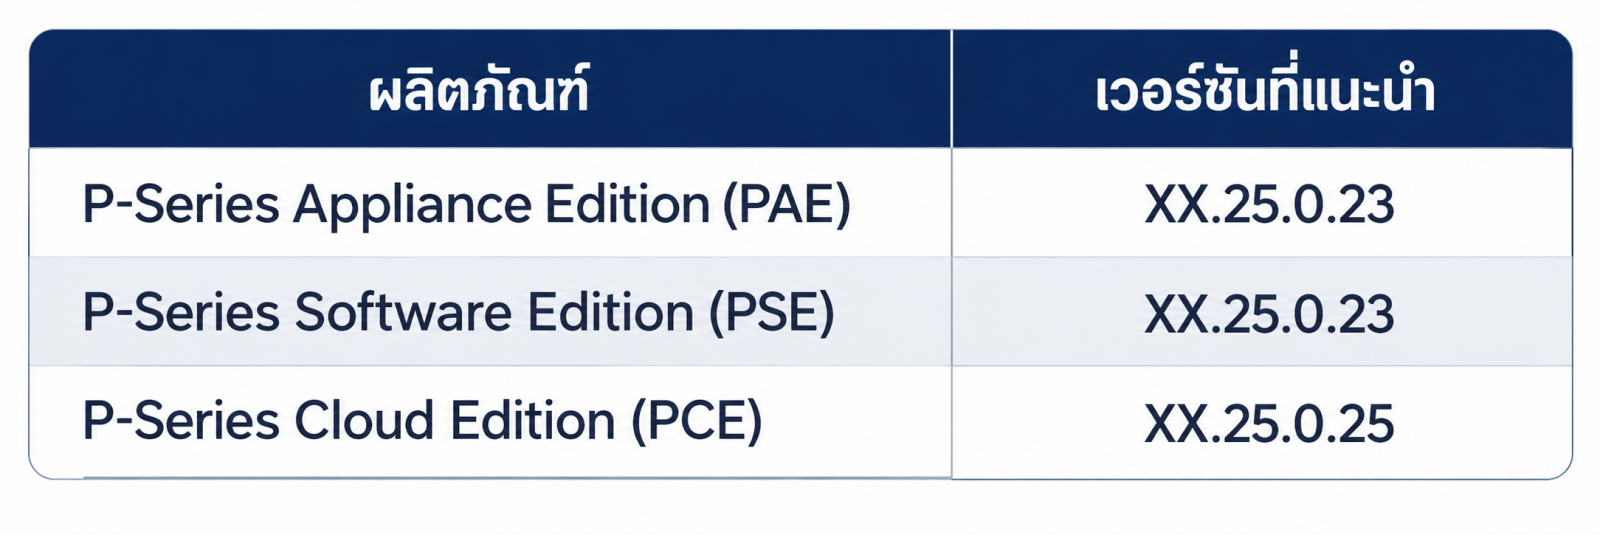
เพื่อรับมือกับการโจมตีดังกล่าว แนะนำให้ผู้ใช้งานอัปเกรดระบบเป็น P-Series V26.1 GA โดยกำหนดเวอร์ชันเฟิร์มแวร์ที่แนะนำดังนี้
การอัปเกรดสามารถทำได้ 2 รูปแบบตามความสะดวกของผู้ดูแลระบบ
1. อัปเกรด PBX ทีละเครื่อง (Single PBX Upgrade)
วิธีที่ 1: อัปเกรดผ่านระบบออนไลน์ (Online Upgrade)
เข้าสู่ระบบ PBX Management Portal
ไปที่เมนู Maintenance > Upgrade
เลือกเฟิร์มแวร์ P-Series V26.1 GA ตามเวอร์ชันที่รองรับ
คลิก Upgrade Now เพื่อเริ่มการอัปเกรด
วิธีที่ 2: อัปเกรดผ่านไฟล์เฟิร์มแวร์ (Offline Upgrade)
ดาวน์โหลดไฟล์เฟิร์มแวร์ P-Series V26.1 GA จากเว็บไซต์ Yeastar Firmware Download
เข้าสู่ระบบ PBX Management Portal
ดำเนินการอัปเกรดโดยใช้ไฟล์เฟิร์มแวร์ที่ดาวน์โหลดมา
2. อัปเกรด PBX หลายเครื่องพร้อมกัน (Batch PBX Upgrade)
สำหรับองค์กรที่มีระบบ PBX จำนวนหลายเครื่อง ซึ่งจะมีเครื่องมือช่วยจัดการอัปเกรดแบบกลุ่ม เพื่อลดขั้นตอนการดำเนินงานและช่วยให้ผู้ดูแลระบบบริหารจัดการได้สะดวกขึ้น
-
PCE: ใช้โมดูล Task ภายใน Yeastar Central Management (YCM) เพื่อกำหนดเวลาและดำเนินการอัปเกรดระบบ PCE หลายเครื่องโดยอัตโนมัติ
-
PAE/PSE: ใช้บริการ Yeastar Remote Management Premium (RMP) ที่เชื่อมต่อกับ YCM เพื่อดำเนินการอัปเกรดระบบ PBX หลายเครื่องพร้อมกัน
หากองค์กรต้องการใช้บริการ RMP สำหรับการอัปเกรดแบบกลุ่ม แต่ยังไม่มีสิทธิ์เข้าใช้งาน สามารถติดต่อทีมงานเพื่อขอรับคำแนะนำและความช่วยเหลือเพิ่มเติมได้
3 แนวทางเพิ่มความปลอดภัยให้ระบบ PBX นอกเหนือจากการอัปเกรด
นอกจากการอัปเดตเฟิร์มแวร์ให้เป็นเวอร์ชันล่าสุดแล้ว แนะนำให้ผู้ดูแลระบบเพิ่มมาตรการรักษาความปลอดภัย เพื่อป้องกันการโจมตีและลดความเสี่ยงจากการนำระบบไปใช้งานโดยไม่ได้รับอนุญาต ดังนี้
1. ควบคุมการเข้าถึงเครือข่าย (Network Access Security)
-
หลีกเลี่ยงการตั้งค่า Port Forwarding ที่เปิดให้บุคคลภายนอกเข้าถึงระบบโดยไม่จำเป็น
-
กำหนด Firewall เพื่อควบคุมการเข้าถึงระบบ
-
บล็อก IP Address ที่ไม่ได้รับอนุญาต
2. เพิ่มความปลอดภัยในการเข้าสู่ระบบ (Authentication Security)
-
ตั้งรหัสผ่านที่มีความซับซ้อนและคาดเดาได้ยาก
-
กำหนดสิทธิ์การเข้าถึงระบบอย่างละเอียด
-
เพิ่มความเข้มงวดในการควบคุมบัญชีผู้ใช้งานและการเข้าสู่ระบบผ่าน Extension
3. จำกัดสิทธิ์การโทรออก (Outbound Call Restrictions)
-
กำหนดข้อจำกัดการโทรออกให้สอดคล้องกับลักษณะการใช้งานขององค์กร
-
จำกัดการโทรไปยังหมายเลขหรือปลายทางที่ไม่ได้รับอนุญาต
-
ตรวจสอบและควบคุมการใช้งานโทรศัพท์อย่างสม่ำเสมอ เพื่อลดความเสี่ยงจาก Toll Fraud
สามารถอ่านคำแนะนำด้านความปลอดภัยของระบบ VoIP เพิ่มเติมได้ที่ Yeastar Security Best Practices
สรุป
การโจมตีระบบ PBX ไม่ได้ส่งผลกระทบเพียงแค่ความปลอดภัยของข้อมูล แต่ยังอาจสร้างความเสียหายโดยตรงต่อค่าใช้จ่ายด้านการสื่อสารขององค์กร โดยเฉพาะกรณี Toll Fraud ที่ผู้ไม่หวังดีสามารถใช้ระบบโทรศัพท์ขององค์กรโทรออกโดยไม่ได้รับอนุญาต
องค์กรที่ใช้งาน P-Series ทั้ง PSE, PAE และ PCE จึงควรตรวจสอบเวอร์ชันระบบที่ใช้งานอยู่ พร้อมวางแผนอัปเกรดเป็น P-Series V26.1 GA โดยเร็วที่สุด ควบคู่ไปกับการปรับปรุงมาตรการรักษาความปลอดภัยของเครือข่ายและการควบคุมสิทธิ์การโทรออก เพื่อช่วยลดความเสี่ยงและรักษาความต่อเนื่องในการให้บริการสื่อสารขององค์กร
ที่มา yeastar
ติดต่อเพื่อสอบถามข้อมูลเพิ่มเติม
หากคุณต้องการทราบข้อมูลเพิ่มเติมเกี่ยวกับ Cloud PBX จาก Call On Cloud สามารถติดต่อได้ที่เว็บไซต์ www.calloncloud.io โทร 02-028-7722 หรือ Line: @calloncloud


บทความที่เกี่ยวข้อง
ดูบทความทั้งหมด →
Cloud PBX: สุดยอดโซลูชั่นเพื่อการสื่อสารที่ไร้รอยต่อ
อ่านบทความ →
Cloud PBX เชื่อมต่อ CRM/ERP ช่วยให้ทุกสายสนทนาเป็นข้อมูลสำคัญได้อย่างไร
อ่านบทความ →
10 เหตุผลที่บริษัทควรเปลี่ยนมาใช้ Cloud PBX จาก Call On Cloud
อ่านบทความ →